Cara Menyusun Dokumen Incident Response Plan (IRP) yang Siap Pakai
Doddy Ferdiansyah
Lead Cyber Security Expert
Dipublikasikan
23 Juni 2026
Banyak perusahaan sudah punya kebijakan keamanan informasi, tapi belum punya rencana konkret saat insiden siber benar-benar terjadi. Di sinilah Incident Response Plan (IRP) berperan. IRP bukan dokumen teknis yang hanya dipahami tim IT. IRP adalah panduan yang menjelaskan: siapa ngapain, kapan, dan bagaimana saat terjadi serangan atau kebocoran data.
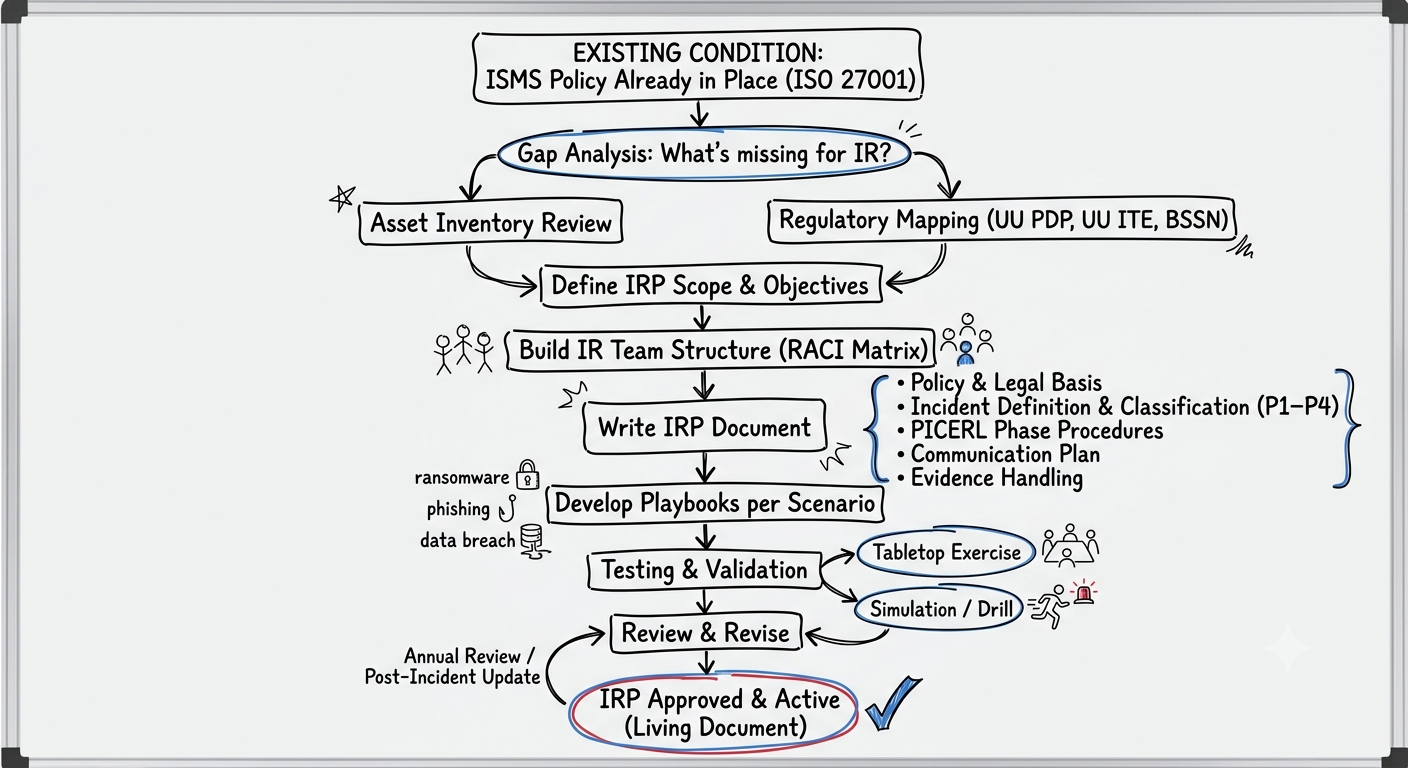
Berikut alur penyusunannya, dari kondisi awal sampai dokumen siap digunakan.
Mulai dari Apa yang Sudah Ada
Kalau perusahaanmu sudah punya kebijakan keamanan informasi (misalnya berbasis ISO 27001), itu modal bagus. Kebijakan tersebut jadi fondasi. IRP tinggal mengisi celah yang belum ada: prosedur konkret saat insiden terjadi.
Langkah pertama yang saya lakukan adalah gap analysis. Cek apa yang sudah ada dan apa yang masih kurang untuk kebutuhan respons insiden.
Dua Hal yang Harus Dikerjakan Bersamaan
Setelah gap analysis, ada dua pekerjaan yang harus dilakukan paralel:
Pertama, review inventaris aset. Sistem apa saja yang dimiliki perusahaan? Mana yang paling kritis? Kalau tidak tahu asetnya, kita tidak tahu mana yang harus dilindungi lebih dulu saat insiden.
Kedua, pemetaan regulasi. Di Indonesia, ada beberapa aturan yang wajib dipatuhi saat terjadi insiden data, termasuk UU Perlindungan Data Pribadi, UU ITE, dan panduan dari BSSN. IRP harus selaras dengan aturan-aturan ini, termasuk soal kewajiban pelaporan.
Tentukan Ruang Lingkup dan Tujuan
Dari dua input di atas, kita bisa menentukan: IRP ini berlaku untuk sistem apa, mencakup insiden jenis apa, dan siapa yang terlibat.
Tanpa ruang lingkup yang jelas, dokumen IRP bisa jadi terlalu umum dan tidak berguna saat dipakai.
Bangun Tim dan Bagi Peran
Insiden siber tidak bisa ditangani satu orang. Kita perlu tahu sejak awal: siapa yang memimpin respons, siapa yang menangani teknis, siapa yang komunikasi ke manajemen, dan siapa yang urusan hukum.
Saya menggunakan RACI Matrix untuk ini, sebuah tools sederhana yang memetakan siapa yang mengerjakan, siapa yang bertanggung jawab, siapa yang perlu dikonsultasi, dan siapa yang perlu diberi tahu untuk setiap langkah.
Tulis Dokumen IRP-nya
Ini bagian inti. Dokumen IRP yang lengkap memuat:
- Dasar kebijakan dan hukum yang berlaku
- Definisi insiden dan tingkat keparahannya (dari yang ringan sampai kritis)
- Prosedur per fase. Saya pakai kerangka PICERL: Preparation, Identification, Containment, Eradication, Recovery, dan Lessons Learned
- Rencana komunikasi: siapa yang dihubungi dan kapan
- Prosedur penanganan bukti digital
Buat Playbook per Skenario
IRP adalah panduan umum. Untuk skenario spesifik seperti ransomware, phishing, kebocoran data, kita butuh playbook yang lebih detail.
Playbook berisi langkah konkret yang bisa langsung dijalankan tim saat menghadapi insiden tertentu. Ini yang membuat respons lebih cepat dan tidak panik.
Uji Sebelum Dipakai Sungguhan
Dokumen yang belum pernah diuji tidak ada nilainya. Saya selalu rekomendasikan dua jenis uji:
- Tabletop exercise — simulasi diskusi: "kalau terjadi X, apa yang kita lakukan?"
- Drill / simulasi langsung — jalankan prosedurnya secara nyata, lihat di mana macetnya
Dari uji ini pasti ada yang perlu diperbaiki. Revisi, lalu uji lagi.
IRP Bukan Dokumen yang Disimpan, Tapi yang Dipakai
Setelah disetujui, IRP tidak boleh ditaruh di laci dan dilupakan. Dokumen ini harus direview minimal setahun sekali, atau segera setelah ada insiden besar. Dunia ancaman siber berubah cepat, prosedur kita harus ikut berkembang.
Menyusun IRP memang butuh waktu, tapi manfaatnya jauh lebih besar dari biayanya. Perusahaan yang punya IRP yang teruji bisa merespons insiden lebih cepat, meminimalkan kerugian, dan tidak kelabakan saat serangan benar-benar datang.
Kalau kamu atau tim ingin belajar lebih dalam soal incident response, mulai dari konsep dasar sampai praktik langsung, SIXSAFE menyediakan pelatihan yang dirancang khusus untuk konteks Indonesia. Cek jadwal dan modul tersedia di sixsafe.id.
Baca Artikel Terkait
Cara Menerapkan PICERL di Perusahaan, Alur Lengkap dari Awal sampai Akhir
Bingung gimana cara menerapkan PICERL di perusahaan? Artikel ini membedah alur PICERL dari Preparation sampai Lessons Learned, lengkap dengan penjelasan sederhana tiap fasenya.
Baca & Diskusikan
Apa Itu Cybersecurity dan Kenapa Awareness Itu Penting?
Pahami definisi cybersecurity dan mengapa awareness (kesadaran keamanan siber) sangat penting untuk melindungi data Anda dari ancaman digital. Dapatkan materi training gratis di Sixsafe.
Baca & Diskusikan