Cara Menerapkan PICERL di Perusahaan, Alur Lengkap dari Awal sampai Akhir
Doddy Ferdiansyah
Lead Cyber Security Expert
Dipublikasikan
23 Juni 2026
Banyak perusahaan tahu istilah incident response, tapi bingung mulai dari mana kalau harus benar-benar menerapkannya. Salah satu kerangka kerja yang sering saya pakai untuk membantu perusahaan adalah PICERL, yaitu enam fase yang membantu tim merespons insiden siber secara terstruktur, bukan asal panik.
Berikut alurnya, dari awal sampai akhir.
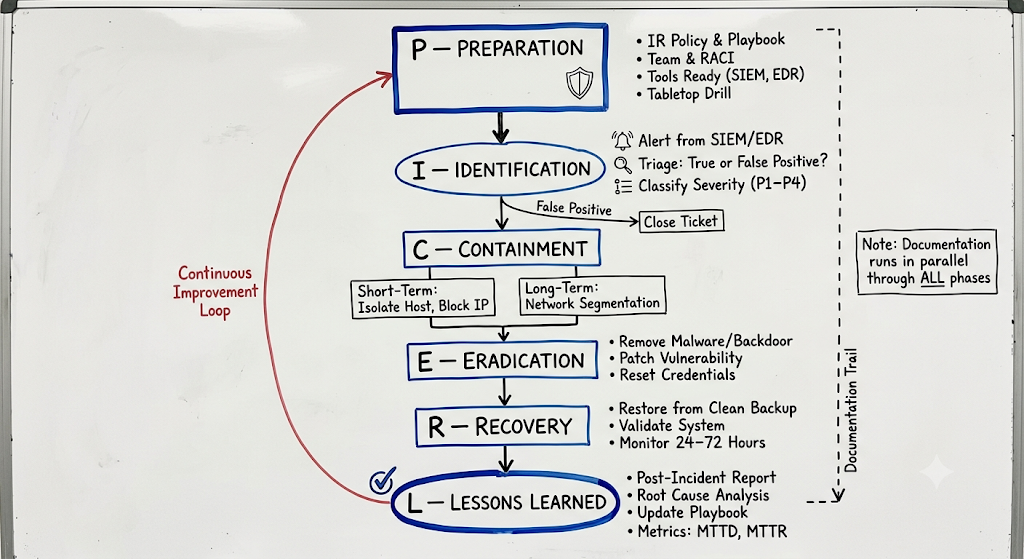 P (Preparation): Siapkan Sebelum Terjadi
Fase ini terjadi sebelum ada insiden apa pun. Tujuannya sederhana, pastikan semua siap sebelum serangan datang.
Yang perlu disiapkan antara lain kebijakan dan panduan respons insiden, tim yang jelas perannya, alat pemantauan yang sudah berfungsi, dan latihan simulasi secara berkala.
Kalau fase ini dilewati, biasanya perusahaan baru sibuk bikin aturan saat insiden sudah terjadi. Itu sudah terlambat.
I (Identification): Pastikan Ini Insiden Beneran
Begitu ada peringatan dari sistem pemantauan, langkah pertama bukan langsung panik dan bertindak. Tim harus memastikan dulu, ini benar-benar insiden atau cuma alarm palsu.
Kalau ternyata bukan ancaman nyata, tiket ditutup dan selesai di sini. Kalau benar ancaman, tim menentukan seberapa parah dampaknya, baru lanjut ke fase berikutnya.
Langkah ini penting supaya tim tidak buang waktu dan tenaga untuk hal yang ternyata tidak berbahaya.
C (Containment): Hentikan Penyebarannya
Setelah dipastikan ini insiden nyata, prioritas selanjutnya adalah menghentikan penyebaran, bukan langsung membersihkan semuanya.
Ada dua langkah yang biasanya dilakukan bersamaan. Langkah cepat, yaitu memisahkan perangkat yang terinfeksi dari jaringan dan memblokir sumber serangan. Langkah lanjutan, yaitu memisahkan bagian jaringan yang berisiko supaya ancaman tidak menyebar lebih jauh.
Fase ini ibarat memadamkan api yang menyebar dulu, sebelum mencari tahu penyebabnya.
E (Eradication): Bersihkan Akar Masalahnya
Setelah penyebaran berhenti, baru tim masuk ke pembersihan menyeluruh. Hapus semua program berbahaya yang tersisa, tutup celah keamanan yang dimanfaatkan penyerang, dan ganti semua kata sandi yang berisiko bocor.
Tahap ini sering dianggap selesai terlalu cepat, padahal penyerang bisa saja meninggalkan pintu belakang di tempat lain yang belum ketahuan.
R (Recovery): Kembali Beroperasi Normal
Setelah dibersihkan, sistem dipulihkan ke kondisi normal. Kembalikan data dari cadangan yang sudah dipastikan bersih, pastikan semua sistem berjalan seperti biasa, lalu pantau ketat selama beberapa hari ke depan untuk memastikan tidak ada masalah susulan.
Pertanyaan penting di fase ini, cadangan data yang dipakai benar-benar bersih atau ikut terinfeksi juga?
L (Lessons Learned): Belajar dari Kejadian
Ini fase yang paling sering dilewatkan, padahal paling berharga untuk jangka panjang.
Setelah insiden selesai ditangani, tim membuat laporan lengkap, apa yang terjadi, kenapa bisa terjadi, dan apa yang perlu diperbaiki. Hasilnya dipakai untuk memperbarui panduan dan memperkuat persiapan ke depan.
Dari sinilah alurnya kembali lagi ke fase Preparation. Siklus ini terus berputar, membuat perusahaan makin siap setiap kali ada insiden baru.
Satu Hal yang Sering Dilupakan
Sepanjang keenam fase ini, dokumentasi harus jalan terus, bukan cuma dibuat di akhir. Setiap tindakan, waktu, dan keputusan yang diambil tim harus dicatat sejak fase pertama. Ini penting untuk evaluasi, juga untuk keperluan hukum kalau memang diperlukan nantinya.
PICERL sebenarnya bukan teori yang rumit. Begitu paham alurnya, kerangka ini justru memudahkan tim untuk tahu persis harus ngapain saat insiden terjadi, tanpa kebingungan atau saling lempar tanggung jawab.
Kalau perusahaanmu ingin belajar menerapkan PICERL secara langsung, lengkap dengan simulasi dan studi kasus nyata, SIXSAFE menyediakan pelatihan incident response yang dirancang untuk konteks perusahaan di Indonesia. Info lengkap bisa dicek di sixsafe.id.
Baca Artikel Terkait
Cara Menyusun Dokumen Incident Response Plan (IRP) yang Siap Pakai
Menyusun dokumen IRP (Incident Response Plan) tidak harus rumit. Artikel ini membedah alur penyusunan IRP dari awal hingga siap digunakan, cocok untuk tim IT dan manajemen yang ingin siap menghadapi insiden siber.
Baca & Diskusikan
Apa Itu Cybersecurity dan Kenapa Awareness Itu Penting?
Pahami definisi cybersecurity dan mengapa awareness (kesadaran keamanan siber) sangat penting untuk melindungi data Anda dari ancaman digital. Dapatkan materi training gratis di Sixsafe.
Baca & Diskusikan